

Oleh: Irgie Muhammad Margolang, Rafael Ralpho Tamba, Salsali Amenda Cherina Br Turnip, Jeri Ananta Sembiring, Febby Wulan Dari, Tabitha Kristy Silitonga
Suara USU, Medan. Data pribadi adalah milik kita yang paling berharga. Namun, setiap kali kita mengurus surat di kelurahan, mendaftar di puskesmas, atau membuka rekening di bank, kita menyerahkan data tersebut ke tangan pihak lain dengan harapan mereka menjaganya dengan serius. Pertanyaannya: apakah harapan itu memiliki landasan yang kuat?
Mini riset yang dilakukan oleh mahasiswa Kelompok 1 Pendidikan Kewarganegaraan Kelas 9 Universitas Sumatera Utara (USU) pada tahun 2026 mencoba menjawab keraguan tersebut. Riset bertajuk “Privasi Data di Kantor Pelayanan: Analisis Faktor Penyebab Kebocoran Dokumen” ini dibimbing oleh Onan Marakali Siregar, S.Sos., M.Si. Melibatkan 42 responden, penelitian ini mengungkap fakta mengkhawatirkan: ancaman terbesar terhadap keamanan data bukanlah peretas canggih dari balik layar gelap, melainkan kelalaian dari dalam kantor itu sendiri.
Tim riset mengidentifikasi sejumlah faktor internal yang menjadi celah keamanan, mulai dari kelalaian pegawai, lemahnya sistem pengarsipan, rendahnya pemahaman tentang klasifikasi dokumen rahasia, hingga ancaman orang dalam (insider threat) yang menyalahgunakan hak akses. Hal-hal yang dianggap sepele seperti meninggalkan dokumen sensitif di mesin fotokopi, berbagi kata sandi antar-pegawai, atau tidak mengunci lemari arsip ternyata bisa berakibat fatal bagi keamanan data warga.
Dari sisi eksternal, serangan siber dan social engineering turut memperparah situasi. Social engineering merupakan manipulasi psikologis terhadap pegawai agar tanpa sadar membocorkan informasi sensitif. Modus ini kian sulit dideteksi, dan pegawai yang tidak terlatih menjadi target yang sangat empuk.
Hasil kuesioner mempertegas kekhawatiran ini. Sebanyak 71,4% responden menyatakan bahwa penggunaan teknologi digital cukup rentan menyebabkan kebocoran data. Ironisnya, hanya 21,4% responden yang merasa kantor layanan selalu menjaga kerahasiaan dokumen dengan baik. Angka ini menunjukkan bahwa sebagian besar masyarakat tidak sepenuhnya percaya bahwa data mereka aman dan mereka memiliki alasan kuat untuk merasa demikian.
Menariknya, mayoritas responden (66,7%) memilih untuk hanya memberikan data yang dianggap sangat penting saat berurusan dengan kantor layanan. Sikap ini bukan lahir dari ketidaktahuan, melainkan dari kewaspadaan. Masyarakat mulai menyadari bahwa kepercayaan kepada institusi tidak bisa diberikan begitu saja tanpa jaminan keamanan.
Dampak kebocoran data memang tidak main-main. Ketika data kependudukan bocor, individu berisiko menjadi korban penipuan, pencurian identitas, hingga pemerasan. Secara institusional, kebocoran data menghancurkan kepercayaan publik yang sangat sulit untuk dipulihkan kembali. Belum lagi adanya ancaman sanksi hukum yang tegas berdasarkan Undang-Undang Nomor 27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP).
UU tersebut secara gamblang menyatakan bahwa data pribadi adalah informasi yang wajib dilindungi dari segala bentuk penyalahgunaan. Lebih dari sekadar kewajiban hukum, riset ini mengaitkan isu tersebut dengan nilai Sila ke-2 Pancasila, yaitu Kemanusiaan yang Adil dan Beradab. Melindungi data warga negara bukan sekadar urusan teknis; itu adalah bentuk pengakuan atas martabat manusia. Mengabaikannya merupakan bentuk pelanggaran hak asasi yang nyata, meski sering kali tidak disadari.
Riset ini tidak berhenti pada diagnosis masalah, tetapi juga menawarkan langkah konkret:
- Pembatasan akses dokumen secara ketat.
- Penerapan autentikasi berlapis untuk sistem digital.
- Standardisasi pengarsipan fisik.
- Pelatihan keamanan data secara rutin bagi seluruh pegawai.
Responden menilai peningkatan keamanan sistem digital sebagai langkah paling efektif (47,6%), sementara 38,1% lainnya menekankan bahwa seluruh langkah tersebut harus diterapkan secara simultan.
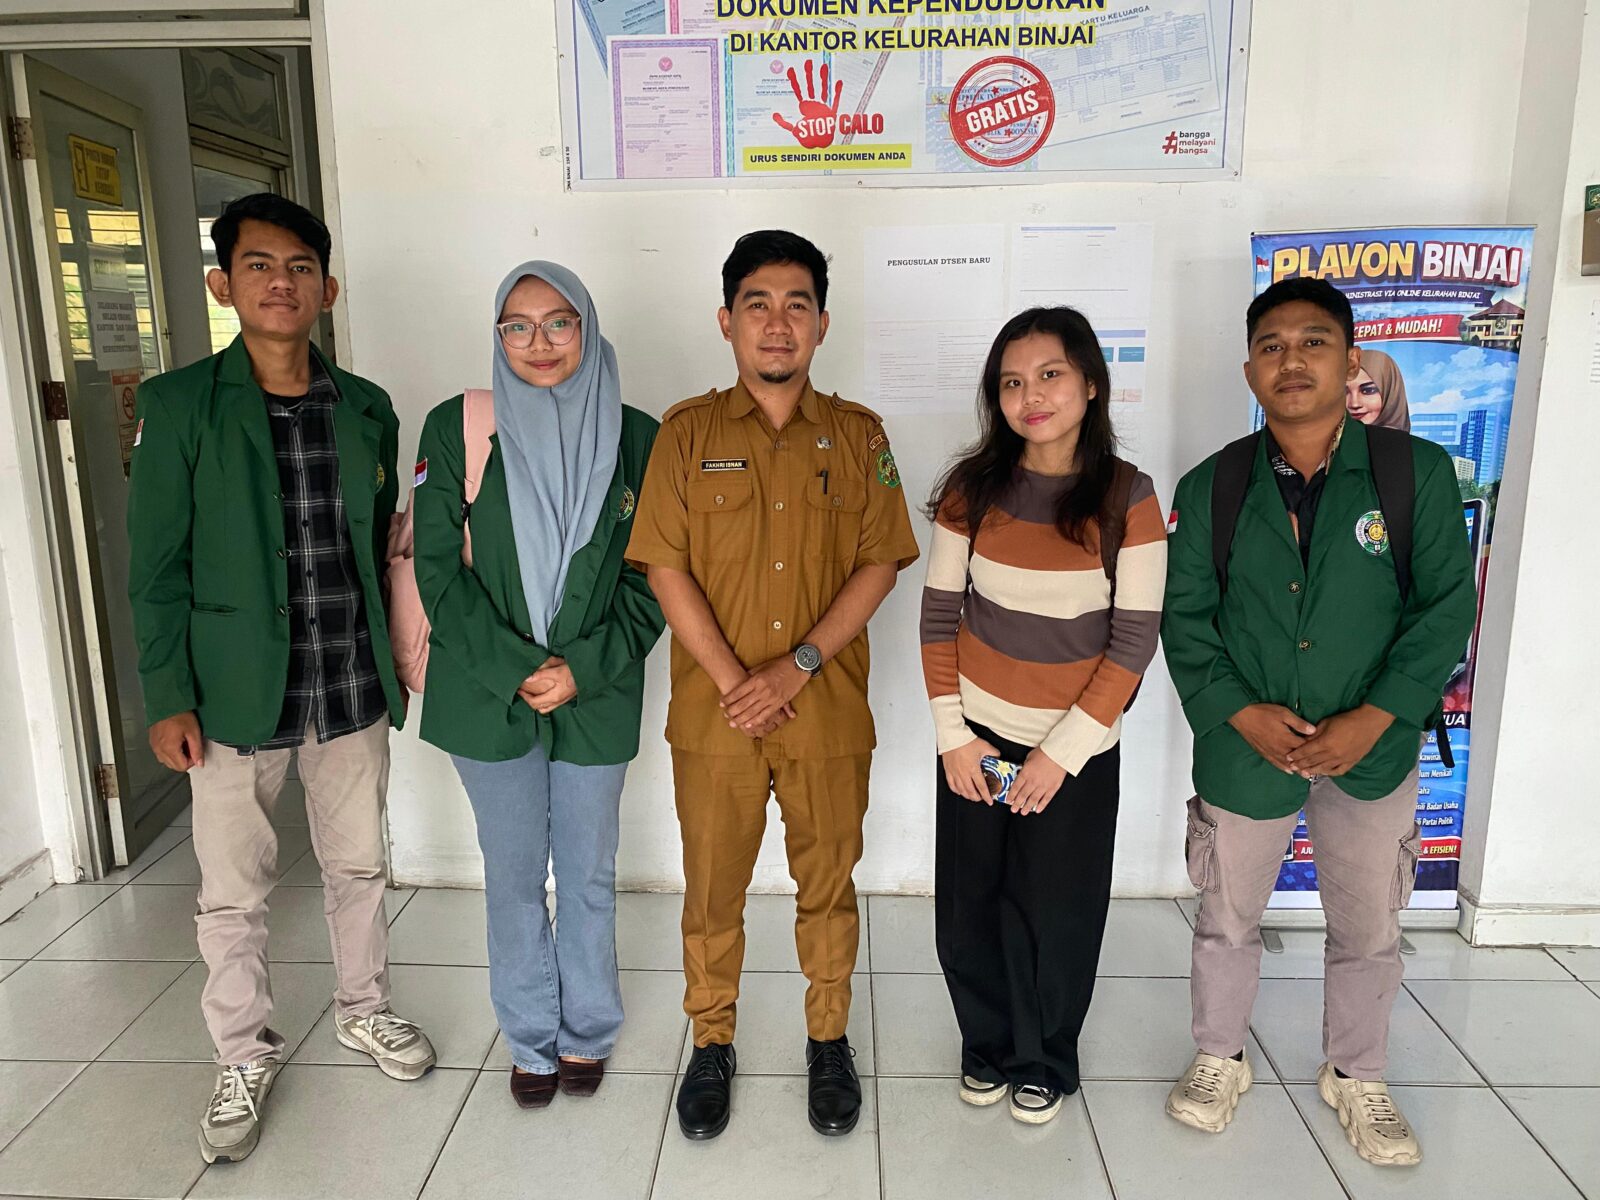
Hasil wawancara di Kantor Kelurahan Binjai, Kecamatan Medan Denai, menunjukkan bahwa hingga saat ini memang belum ditemukan kasus kebocoran data. Dokumen disimpan secara terstruktur dan aksesnya dibatasi. Namun, tim riset mencatat bahwa pengelolaan secara manual tetap menyimpan risiko laten: dokumen bisa tertukar, hilang, atau kurang terkontrol. Keamanan yang ada saat ini belum sepenuhnya “antipeluru.”
Dari sisi masyarakat, kesadaran kritis juga perlu ditumbuhkan. Warga berhak bertanya: Untuk apa data saya digunakan? Siapa yang bisa mengaksesnya? Berapa lama data ini disimpan? Pertanyaan-pertanyaan ini bukanlah bentuk ketidakpercayaan yang tidak beralasan, melainkan hak yang dijamin oleh undang-undang.
Pada akhirnya, keamanan data adalah tanggung jawab kolektif. Ia melibatkan institusi sebagai pengelola, pegawai sebagai pelaksana, dan masyarakat sebagai pemilik data. Ketika ketiganya bergerak selaras, kepercayaan publik bukan hanya dapat dipulihkan, tetapi juga menjadi fondasi bagi pelayanan negara yang benar-benar berorientasi pada kepentingan rakyat.
Artikel ini merupakan publikasi tugas Mata Kuliah Wajib Kurikulum (MKWK) Pendidikan Kewarganegaraan Kelas 9 dengan Dosen Pengampu Onan Marakali Siregar, S.Sos., M.Si.
Biodata Penulis:
- Irgie Muhammad Margolang, Mahasiswa Program Studi Agroteknologi, Fakultas Pertanian, Universitas Sumatera Utara.
- Rafael Ralpho Tamba, Mahasiswa Program Studi Manajemen, Fakultas Ekonomi dan Bisnis, Universitas Sumatera Utara.
- Salsali Amenda Cherina Br Turnip, Mahasiswa Program Studi Sastra Inggris, Fakultas Ilmu Budaya, Universitas Sumatera Utara.
- Jeri Ananta Sembiring, Mahasiswa Program Studi Etnomusikologi, Fakultas Ilmu Budaya, Universitas Sumatera Utara.
- Febby Wulan Dari, Mahasiswa Program Studi Ilmu Keperawatan, Fakultas Keperawatan, Universitas Sumatera Utara.
- Tabitha Kristy Silitonga, Mahasiswa Program Studi Teknologi Informasi, Fakultas Ilmu Komputer dan Teknologi Informasi, Universitas Sumatera Utara.
Redaktur: Rifatul Suaidah



Leave a comment